Новости
20
октября
2026 год
2026 год
Итоги Конференции АБИСС 2026: ФСТЭК, ФСБ, Банк России и Минэнерго рассказали об изменениях регулирования в сфере ИБ
На прошедшей в Москве Пятой межотраслевой конференции АБИСС представители регуляторов обсудили реализацию требований по безопасности КИИ, выполнение ИБ-требований при подключении к платформе Цифрового рубля, а также импортозамещение и переход на доверенные ПАКи.
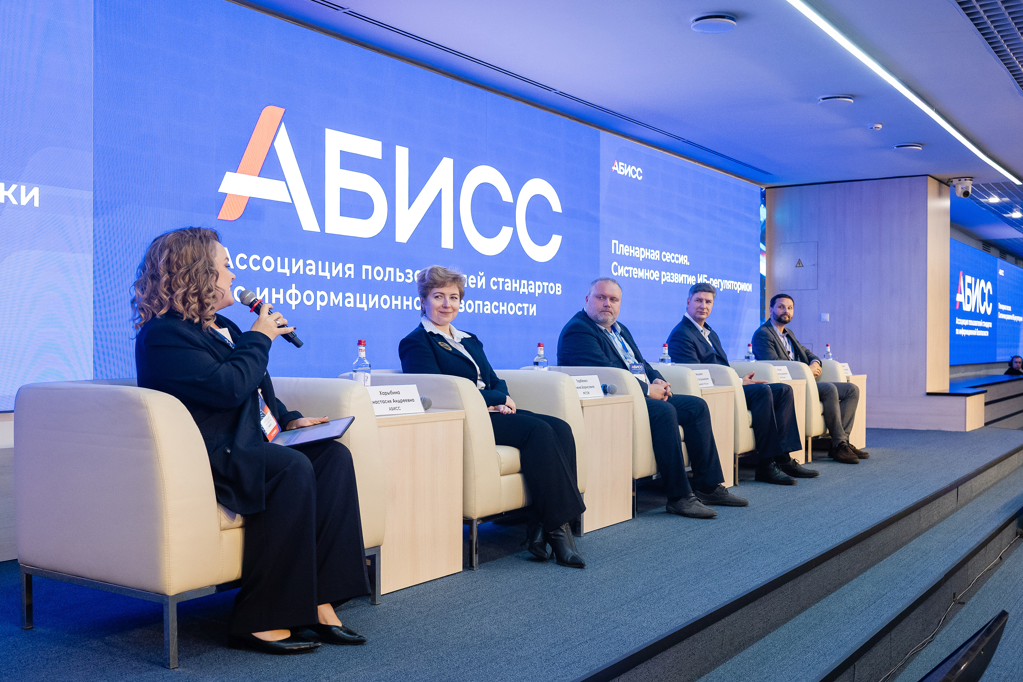
Мероприятие открылось пленарной сессией «Системное развитие ИБ-регуляторики», в рамках которой представители ключевых регуляторов обсудили вопросы системного развития регуляторных требований, какие направления в части регулирования сферы информационной безопасности являются приоритетными в настоящее время, как гармонизировать потребности по обеспечению ИБ и возможности поднадзорных организаций. Модератором сессии выступила Анастасия Харыбина, председатель Ассоциации АБИСС и заместитель генерального директора компании «Актив».
Прежде чем передать слово экспертам, Анастасия Харыбина рассказала о ключевых на сегодняшний день проектах Ассоциации, которой в этом году исполнилось 15 лет. Был анонсирован запуск консультационного портала, который позволит получать рекомендации экспертов АБИСС и разъяснения профильных регуляторов относительно практической реализации ИБ-требований. Кроме того, наиболее сложные вопросы, требующие живого обсуждения, будут выноситься на заседания, в которых будут участвовать представители регуляторов, о чем, в том числе, есть предварительная договоренность с ФСТЭК России.
Помимо этого, Анастасия Харыбина рассказала о масштабном проекте Ассоциации, работа над которым идет уже несколько лет, — создании Системы добровольной сертификации ИБ-услуг. Пилотом этого проекта стала разработанная совместно с Банком России добровольная сертификация специалистов и организаций, которые проводят внешнюю оценку соответствия требованиям информационной безопасности по ГОСТ Р 57580.1.
ФСТЭК России: итоги категорирования КИИ и типовые нарушения по итогам надзора
Первой взяла слово Елена Торбенко, начальник управления ФСТЭК России. Она отметила усиление отраслевой составляющей в части категорирования. По сравнению с прошлым годом количество тех, кто завершил категорирование, увеличилось примерно на 25%, а количество субъектов, приступивших к реализации мер по обеспечению безопасности, выросло на 20–25%. Отраслевые методики категорирования изданы в 7 сферах, остальные на финальной стадии. Эта мера должна упростить работу организациям, показав, на какие системы им в первую очередь стоит обратить внимание и тратить ресурсы, — отметила Торбенко.
Проводимые регулятором контрольные мероприятия показывают, что ряд проблем все еще остается, и одна из наиболее острых — работа с подрядчиками. Требования к ним формально прописаны, однако фактический контроль их выполнения отсутствует. Точки подключения ИТ-подрядчиков к значимым объектам не организованы должным образом. В связи с этим следующий приоритет ФСТЭК России — обеспечение постоянного контроля субъекта за подрядчиками, подчеркнула Торбенко.
Как отметила спикер, ФСТЭК России не стремится к чрезмерной строгости, тем не менее, количество административных правонарушений возросло. В рамках контрольных мероприятий за 9,5 месяцев было возбуждено более 130 дел, причем примерно две трети из них — за технические нарушения по ст. 13.13.1 КоАП РФ. Еще треть — за непроведение категорирования. Отдельно была отмечена новая практика: ответственность за неисполнение предписаний, а также существенное учащение внеплановых проверок — если раньше проводилось 2-3 в год, то сейчас речь идет о десятках.
Комментируя изменения в регулировании КИИ, Елена Торбенко напомнила, что с 1 марта 2027 года, по аналогии с государственными информационными системами, становится обязательным проведение оценки и расчета двух показателей: уровня защищенности (Кзи) и зрелости (Узи). В рамках Кзи субъект КИИ должен будет направлять в ФСТЭК России результаты оценки с подтверждающими материалами, которые будут проверяться регулятором. Узи, в свою очередь, предназначен для оценки зрелости процессов ИТ и ИБ, в том числе у подрядчиков. Обе оценки могут проводиться самостоятельно или с привлечением лицензированных организаций. Методики размещены на сайте ФСТЭК, и регулятор рекомендует провести оценку уже сейчас.
Банк России: проект цифрового рубля. Итоги первой волны и рекомендации для второй
Сессия продолжилась выступлением Андрея Елистратова, заместителя начальника управления методологии и стандартизации информационной безопасности и киберустойчивости департамента информационной безопасности Банка России. Он рассказал об итогах первой волны подключения банков к проекту цифрового рубля с точки зрения обеспечения информационной безопасности. Так, в сентябре к проекту подключились порядка 40 банков, из которых 21 сделал это в обязательном порядке, остальные — добровольно.
В ходе первой волны были решены три ключевые задачи, отметил Елистратов. Первая — автоматизация выпуска сертификатов для пользователей ЦР: два решения уже готовы, еще 3—4 находятся на подходе. Вторая — обеспечено использование как самой платформы ЦР, так и СКЗИ высоких классов с ПО на основе интерпретируемых языков программирования посредством разработки двух независимых решений (наложенных средств, либо интерпретатора) прошедших оценку соответствия. Третья — разработка особого порядка оценки влияния СКЗИ с учетом регулярных изменений кода приложений банков.
Дедлайн второй волны — 1 сентября 2027 года. По оценкам экспертов, в нее должны попасть 130—170 банков с универсальной лицензией. Андрей Елистратов также рассказал, как должны выглядеть первые шаги для участников проекта. В первую очередь необходимо как можно скорее подписать договор счета цифрового рубля с Банком России — это даст доступ к порталу поддержки со сторону регулятора. Далее стоит обратиться к своему вендору АБС/ДБО — большинство из них уже готовы к тиражированию решений. Кроме того, на площадке Ассоциации ФинТех доступна минимальная типовая конфигурация подключения к платформе Цифрового рубля.
В ходе дискуссии Елена Торбенко отметила, что сегмент подключения каждого банка к цифровому рублю является объектом КИИ и подлежит категорированию. Создаваемый сегмент категорируется предварительно и уточняется после ввода в эксплуатацию. При этом, как заметила Торбенко, «математика не сходится»: число банков, заявивших о создании объектов, меньше числа фактически подключившихся.
Алексей Петров, начальник экспертного подразделения ФСБ России, добавил, что оценка встраивания занимает 3—4 месяца, поэтому организациям второй волны подключения к платформе Цифрового рубля начинать нужно немедленно. Он также призвал слушать рекомендации лабораторий и не навязывать им собственные подходы, а также смотреть на опыт банков, которые уже успели подключиться.
ТЭК: импортозамещение и переход на доверенные ПАКи
Феликс Мицкевич, директор департамента цифровой трансформации Минэнерго России, рассказал о ходе импортозамещения и переходе на доверенные программно-аппаратные комплексы в топливно-энергетическом комплексе. Срок обязательного перехода был сдвинут до 2030 года, а для оборудования с неистекшим сроком эксплуатации возможен и более поздний переход. Условием такого переноса названа обязательная реализация мер безопасности и нейтрализация уязвимостей.
Спикер подчеркнул, что в настоящее время 80% субъектов КИИ из ТЭК предоставили свои планы по импортозамещению, что покрывает порядка 95% объектов по отрасли. Совокупный бюджет перехода по ТЭК до 2030 года оценивается более чем в 1 трлн рублей. При этом отечественные аналоги ПО для нефтегазовой отрасли и электроэнергетики полностью покрывают потребности ТЭК. Отдельный вопрос стоит относительно доверенных ПАК: сейчас активно идет обсуждение возможности взаимозачета сертифицированных решений или компонентов, чтобы сократить время на проведение сертификации в каждом конкретном случае. В идеале эту идею можно было бы применить и к другим отраслям, отметил спикер.
Феликс Мицкевич также рассказал о проекте отраслевых киберучений, которые Минэнерго планируют проводить. Пилот был развернут на одном из регионов, и его главной задачей стала демонстрация руководству реализуемости недопустимых событий на понятном им самим языке. Руководителям на конкретных примерах показали связь между кибератакой и реальными последствиями, включая вывод из строя промышленных сегментов
Планируется что до 2036 года проект охватит 500 компаний ТЭК, отметил Мицкевич. Совместная методика была разработана Минэнерго с ФСТЭК России при участии ФСБ России и Минцифры. Спикер обратил внимание на то, что сегодня физическим атакам на критическую инфраструктуру в 90—95% случаев предшествует кибератака: например, вывод из строя системы видеонаблюдения. При этом с точки зрения информационной безопасности фокус смещается от превентивных мер к киберустойчивости и скорости восстановления. Помимо этого, важно правильно определять потенциальную поверхность атаки. К примеру, системы СКУД спикер рекомендовал рассматривать как объекты КИИ, уязвимость которых чревата многомиллионными убытками. Кроме того, в Минэнерго был придан статус КИИ системе электронного документооборота.
После Пленарной сессии работа конференции продолжилась в формате параллельных сессий, в рамках которых обсуждалась практическая реализация требований и подходов к обеспечению информационной безопасности. В фокусе внимания оставались вопросы, поднимаемые на Пленарной сессии, включая: перекатегорирование объектов КИИ, использование новых методик по оценке защищенности и зрелости, а также внедрение цифрового рубля. Помимо этого, отдельно были вынесены вопросы безопасности государственных информационных систем, требований по безопасности к внедрению ИИ в организациях и при разработке ПО.
Партнерами конференции АБИСС выступили компании «Актив», AKTIV.CONSULTING, «ДиалогНаука», Deiteriy, SECURITM, UserGate, «Сайбер Бизнес Консалтинг» и Академия Информационных Систем (АИС).
Информационными партнерами стали издания Cyber Media, ICT2GO, Comnews, CISOCLUB, ВИПФОРУМ, Information Security, а также Telegram-канал «Листок бюрократической защиты информации».
Конференция собрала более 700 участников, в очередной раз показав свое значение в роли крупнейшей межотраслевой площадки для общения между регуляторами, поднадзорными и поставщиками.
Вернуться к списку новостей
 Подписаться